Lesedauer: 4 Minuten
Funkwerk Systems GmbH
Wege zur Informationssicherheit
Die heutige Unternehmenslandschaft wurde in eine neue Ära versetzt, in der Informationssicherheit nicht mehr als optional angesehen werden kann. Zielgerichtete Angriffe (auch KI-gestützt), Ransomware-Attacken, Datendiebstahl, aber auch DSGVO-Themen zwingen Organisationen zur Neubewertung von Sicherheitsarchitekturen.
Foto: Funkwerk Systems GmbH
Die eingeführte europäische Network and Information Security Directive 2 (NIS2) schafft den Rahmen für ein europaweit einheitliches Schutzniveau. Sie deckt klassische kritische Infrastrukturen ab, aber auch die Sektoren Energie, Verkehr, Wasser, Gesundheit und Digitales. Dabei wird unterschieden zwischen „wesentlich“ und „wichtig“, mit unterschiedlichen Anforderungen.
Für viele Verpflichtung, für alle Chance
Strukturierte Sicherheitsmaßnahmen führen zu gesetzlicher und versicherungstechnischer Konformität und gleichzeitig zu einer Resilienz gegen digitale Bedrohungen. Unternehmen, welche die Anforderungen proaktiv umsetzen, demonstrieren ein hohes Maß an Verantwortung. Ein klarer Vorteil für ihre Marktpositionierung.
Besonders für kleinere Unternehmen kann das vor allem eine personelle, aber auch eine finanzielle Herausforderung darstellen. Ein externer Beauftragter für Informationssicherheit vom Team der Funkwerk Cybersecurity kann diese Funktion vor Ort wahrnehmen. Gemeinsam stärken wir die Resilienz Ihrer IT-Infrastruktur, wir unterstützen und entwickeln Ihr Team kontinuierlich weiter. Damit Sie in Zukunft nicht nur auf Bedrohungen reagieren müssen, sondern diese möglichst proaktiv verhindern und ihre Handlungsfähigkeit schnell wiederherstellen.
Der erste Schritt
Eine ehrliche Bewertung des IST-Zustandes ist der erste Schritt zu einer umfassenden Sicherheitsarchitektur. Wir bewerten existierende Sicherheitsmaßnahmen in einer GAP-Analyse systematisch gegenüber den Anforderungen der NIS2 sowie internationaler Standards wie ISO 27001. Die Analyse listet nicht nur Defizite, sondern liefert auch eine klar priorisierte Roadmap für Verbesserungsmaßnahmen.
Spezifische Risiken, kritische Prozesse, technische und personelle Ressourcen werden berücksichtigt.
Besonders für mittelständische Unternehmen ist dieses Vorgehen wertvoll, da ein Abfluss von Ressourcen in weniger prioritäre Maßnahmen verhindert wird.
Strukturiertes Risikomanagement – Rückgrat ISMS
Vollständige Sicherheit ist nicht erreichbar. Real müssen Risiken auf ein tolerables Niveau reduziert werden. Effektives Risikomanagement beginnt mit der Identifikation von allem, was für ein Unternehmen wertvoll ist: IT-Systeme, Daten, Prozesse, Geschäftsbeziehungen und beispielsweise die Reputation.
Auf Basis kritischer Einordnung werden mögliche Bedrohungen und Schwachstellen identifiziert. Das Risiko ist die Kombination von Bedrohung und Schwachstelle. In Verbindung mit dem Ausmaß potenzieller Schäden ergibt sich die Risikobewertung, auf deren Grundlage Maßnahmen zur Risikovermeidung, -reduktion oder -akzeptanz definiert werden.
Als strukturelles Rückgrat und organisatorischer Rahmen dient ein organisationsspezifisches ISMS (Informationssicherheits-Managementsystem). Es verbindet Technologie, Menschen und Prozesse in einer kohärenten Sicherheitsarchitektur.
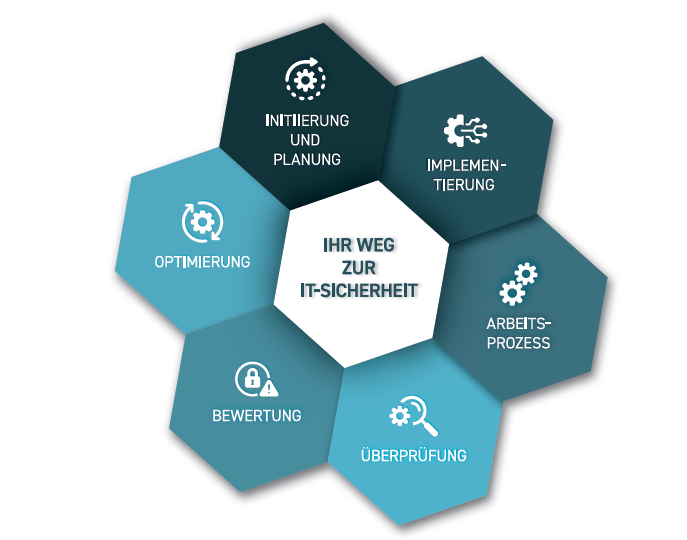
Kreislauf-IT-Sicherheit | Grafik: Funkwerk Systems GmbH
ISO 27001 bietet einen bewährten Standard für den strukturierten Aufbau und die kontinuierliche Verbesserung des ISMS. Ein ISMS ist kein Projekt mit einem definierten Enddatum. Es ist ein Kreislauf. Der tatsächliche Wert eines ISMS ergibt sich aus der dauerhaften Verankerung der Sicherheitskultur und der regelmäßigen Hinterfragung und Anpassung an sich verändernde Bedingungen.
Kultur und kontinuierliche Verbesserung
Informationssicherheit ist auch ein Kulturphänomen. Untersuchungen zeigen, dass menschliches Versagen (Phishing, schwache Passwörter oder Social Engineering) die häufigste Ursache für Sicherheitsvorfälle ist. Risiken in der Lieferkette und der Mensch als Schwachstelle spielen eine große Rolle, denn sie werden häufig unterschätzt. Cloud-Dienstleister, Softwarehersteller oder auch Reinigungsdienstleister und natürlich die im Unternehmen arbeitenden Menschen müssen als potenzielles Risiko wahrgenommen werden.
Organisationen sollten in umfassende Sensibilisierungsprogramme investieren und dies als kontinuierliche Kultivierung verstehen, nicht als jährliches Compliance-Kästchen. Eine Sicherheitskultur, in der Mitarbeiter aktiv Schwachstellen berichten, ist unbezahlbar.
Die kontinuierliche Verbesserung ist ein Kernprinzip sowohl der NIS2-Richtlinie als auch von ISO 27001. Organisationen müssen ihre Sicherheitsmaßnahmen regelmäßig überprüfen, ihre Wirksamkeit beurteilen und anpassen. Die Bedrohungslandschaft ist dynamisch, und Sicherheitsarchitekturen müssen dies reflektieren.
Wiederherstellungsfähigkeit als Ziel
Die steigende Anzahl von öffentlichkeitswirksamen Ransomware-Angriffen zeigt klar, dass traditionelle Abwehrmechanismen allein nicht mehr ausreichen. Die kritischste Fähigkeit ist nicht die Fähigkeit zur absoluten Abwehr eines Angriffs, sondern die schnelle und sichere Fähigkeit zur Wiederherstellung der Handlungsfähigkeit. Moderne Datensicherungskonzepte, mehrschichtig, regelmäßig und räumlich verteilt (auch außerhalb des Primärstandortes), haben sich als Best Practice etabliert.
Aber ein Backup nützt nur, wenn es im Ernstfall funktioniert. Regelmäßige Tests des Wiederherstellungsprozesses sind notwendig und gehören genauso zum Prinzip der kontinuierlichen Verbesserung.
Strategische Notwendigkeit
Die Wege zur Informationssicherheit führen durch systematische, strukturierte Herangehensweisen. Die NIS2-Richtlinie und ISO 27001 bieten dafür bewährte Rahmenwerke. Entscheidend ist, diese nicht als reine Compliance-Übungen zu verstehen, sondern als Gelegenheit, Resilienz zu stärken und Geschäftskontinuität zu sichern.
Unternehmen, die konsequent vorgehen und mit einer ehrlichen Analyse beginnen, ein strukturiertes ISMS aufbauen, sich auf kritischste Risiken konzentrieren und ihre Sicherheitskultur kontinuierlich entwickeln, erfüllen nicht nur regulatorische Anforderungen. Sie positionieren sich als vertrauenswürdige und resiliente Partner in einer Zeit, in der digitale Bedrohungen allgegenwärtig sind. Dies ist ein entscheidender Wettbewerbsvorteil.
Wir haben ein standardisiertes Informationssicherheits-Managementsystem auf Basis aktueller Richtlinien entwickelt und passen dieses fortlaufend an gesetzliche Regelungen an. Es liefert eine optimierte Grundlage für Ihr eigenes ISMS.
Wir bieten Ihnen unser Paket mit den für Sie notwendigen Bausteinen und Anpassungen. Dabei stellen wir Ihnen die erforderlichen Dokumente, Richtlinien und Anweisungen als Dokumentensatz bereit. Selbstverständlich unterstützen wir Sie bei der Inkraftsetzung und Umsetzung sowie dem nachfolgenden Betrieb Ihres individuellen ISMS.